


Домен работает не потому, что так написано в настройках регистратора, а потому что DNS отдаёт правильные записи. Если сайт не открывается, почта не доходит или сертификат не выпускается — первым делом смотрят DNS. DNS Lookup — инструмент, который показывает DNS-записи домена: адреса A и AAAA, CNAME, MX, NS, TXT, SOA, CAA и SRV, а для IP-адреса — обратную запись PTR.
В этой статье разберём, что означает каждый тип записи, как проверить SPF и DMARC, почему записи могут отличаться от ожидаемых и что такое TTL.
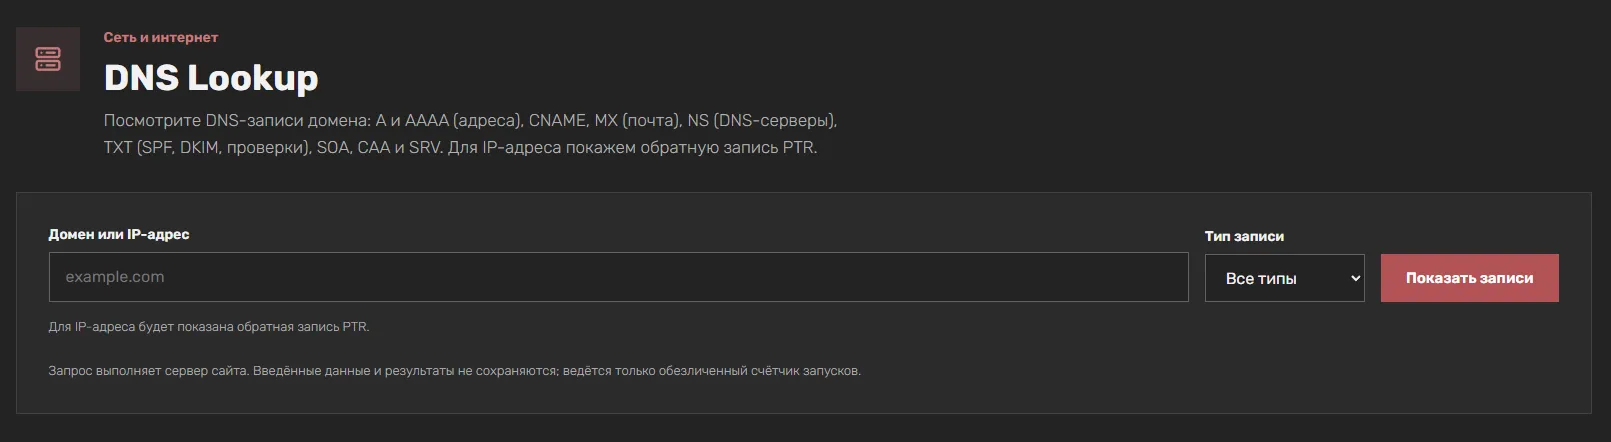
Что проверяет инструмент
DNS Lookup принимает доменное имя или IP-адрес. Для домена показываются записи выбранного типа или все сразу, для IP — обратная запись PTR.
Список поддерживаемых типов:
A — IPv4-адрес, на который указывает домен. Основная запись для сайта.
AAAA — IPv6-адрес. Если у домена есть и A, и AAAA, браузер выберет протокол по своим правилам.
CNAME — каноническое имя. Запись говорит, что этот домен — псевдоним другого. Часто используется для поддоменов и сервисов вроде CDN.
MX — почтовые серверы домена. По ним почта понимает, куда доставлять письма.
NS — DNS-серверы, которые обслуживают зону. Показывают, где хранятся записи домена.
TXT — текстовые записи. В них размещают SPF, DKIM, DMARC и подтверждения владения доменом.
SOA — стартовая запись зоны. Содержит служебные сведения: основной DNS-сервер, контакт администратора, серийный номер и таймауты.
CAA — какие удостоверяющие центры могут выпускать сертификаты для домена. Если запись есть, остальные центры сертификаты выпускать не должны.
SRV — записи сервисов: указывают хост и порт для конкретной службы (например, SIP или XMPP).
PTR — обратная запись для IP-адреса. Подробнее — ниже.
Зачем смотреть каждую запись
A и AAAA — проверить, на какой сервер указывает домен. Если сайт не открывается, возможно, запись указывает на старый или неверный адрес.
CNAME — понять, куда «смотрит» поддомен. Если www.example.com — CNAME на CDN, то проблема с www может быть на стороне CDN, а не вашего сервера.
MX — проверить, куда доставляется почта. Если MX указывает на старый сервер, письма могут теряться.
NS — увидеть, какие DNS-серверы обслуживают зону. Если вы сменили DNS-провайдера, а NS всё ещё старые, записи могут не обновляться.
TXT — проверить SPF, DKIM, DMARC и подтверждения. Это главный инструмент диагностики почты.
SOA — посмотреть серийный номер зоны. Если он не менялся после правок, возможно, изменения не применились.
CAA — убедиться, что сертификат может быть выпущен нужным центром. Если CAA ограничивает список, а вы пытаетесь выпустить сертификат у другого центра, выпуск не пройдёт.
SRV — проверить настройки конкретных сервисов, если они используются.
PTR — проверить обратную запись для IP. Нужна для почты и диагностики.
Как проверить SPF и DMARC
Это два самых частых вопроса по DNS для почты.
SPF — это TXT-запись самого домена. Она перечисляет серверы, которые имеют право отправлять почту от имени домена. Пример: v=spf1 include:_spf.example.com ~all.
Чтобы проверить SPF, выберите тип TXT и посмотрите записи домена. Запись, начинающаяся с v=spf1, — это SPF. Если её нет, домен не защищён от подделки отправителя.
DMARC — это TXT-запись имени _dmarc.. Например, для example.com проверяется _dmarc.example.com. Запись начинается с v=DMARC1 и указывает, что делать с письмами, не прошедшими проверку SPF и DKIM.
Чтобы проверить DMARC, введите в инструмент _dmarc.example.com и выберите тип TXT. Если записи нет — DMARC не настроен.
DKIM — TXT-запись на специальном селекторе, например selector._domainkey.example.com. Селектор зависит от почтового сервиса, поэтому точное имя нужно смотреть в настройках почты.
Обратная запись PTR для IP-адреса
Если ввести IP-адрес вместо домена, инструмент покажет обратную запись PTR. Она сопоставляет адрес с именем узла — наоборот к тому, что делают A и AAAA.
Зачем нужна PTR:
- Почта. Многие почтовые серверы проверяют PTR отправителя. Если её нет или она не совпадает с доменом, письма чаще попадают в спам.
- Диагностика. По имени узла видно, к какому провайдеру или хостингу относится адрес.
- Логи. В логах вместо голого адреса удобнее видеть имя.
PTR настраивается на стороне провайдера или хостинга, который владеет IP-адресом, а не в DNS-зоне домена. Если PTR нет, это не ошибка вашего домена — это настройка владельца адреса.
TTL: что это и почему записи «не обновляются»
TTL (Time To Live) — сколько секунд запись хранится в кеше резолверов. Когда вы меняете запись, старое значение может ещё некоторое время отдаваться из кеша, пока не истечёт TTL.
Типичные значения:
- 300 секунд (5 минут) — часто для записей, которые могут меняться.
- 3600 секунд (1 час) — стандартное значение для многих зон.
- 86400 секунд (24 часа) — для стабильных записей, которые меняются редко.
Если вы только что изменили запись, а инструмент показывает старое значение — подождите истечения TTL или проверьте через другой резолвер. Это не ошибка инструмента, а свойство DNS.
Почему записи отличаются от того, что вы видите у себя
Две причины.
Кеш. Разные резолверы кешируют записи на разное время. Один уже получил новое значение, другой ещё отдаёт старое из кеша. Пока TTL не истёк, расхождения нормальны.
Разные резолверы. Инструмент использует системный резолвер сервера, на котором работает сайт. У вас может быть другой резолвер — провайдера, корпоративный или публичный. Они могут видеть разные ответы, особенно при смене DNS.
Если расхождение сохраняется дольше TTL — стоит проверить, применились ли изменения на всех NS-серверах зоны.
Чей резолвер используется
Инструмент делает запрос через системный резолвер сервера, на котором работает сайт. Это значит:
- Запрос выполняется на сервере, а не в вашем браузере.
- Результат может отличаться от того, что вы видите у себя, — из-за кеша и различий между резолверами.
- Введённые данные и результаты не сохраняются, ведётся только обезличенный счётчик запусков.
Как пользоваться: пошагово
- Введите доменное имя — например,
example.comили_dmarc.example.com. Для обратной записи введите IP-адрес. - Выберите тип записи или оставьте «Все типы».
- Нажмите «Показать записи» и изучите результат. TTL показывает, сколько секунд запись хранится в кеше резолверов.
Типичные ошибки
Ждать мгновенного обновления после правки. DNS кешируется, и старое значение может отдаваться до истечения TTL. Это нормально.
Искать SPF в отдельном типе записи. SPF — это TXT-запись самого домена. Отдельного типа «SPF» в DNS нет.
Проверять DMARC на основном домене. DMARC хранится на имени _dmarc., а не на самом домене.
Искать PTR в зоне домена. PTR настраивается на стороне владельца IP-адреса, а не в DNS-зоне домена.
Путать NS и A. NS — это DNS-серверы, которые обслуживают зону. A — адрес, на который указывает домен. Это разные вещи.
Считать отсутствие CAA проблемой. CAA — необязательная запись. Если её нет, сертификат может выпустить любой центр.
Вопросы и ответы
Почему записи отличаются от того, что я вижу у себя? DNS кешируется. Если запись недавно изменили, разные резолверы могут показывать старое значение, пока не истечёт TTL.
Как проверить SPF и DMARC? SPF — это TXT-запись самого домена, DMARC — TXT-запись имени _dmarc..
Чей резолвер используется? Системный резолвер сервера, на котором работает сайт.
Что такое TTL? Время жизни записи в кеше резолверов в секундах. Пока TTL не истёк, резолвер может отдавать старое значение.
Можно ли проверить PTR для IP-адреса? Да, введите IP-адрес вместо домена — инструмент покажет обратную запись PTR.
Почему у домена нет записи AAAA? Не все домены настроены на IPv6. Отсутствие AAAA не ошибка — это значит, что домен работает только по IPv4.
Итог
DNS Lookup — инструмент для просмотра DNS-записей домена: A и AAAA, CNAME, MX, NS, TXT, SOA, CAA и SRV, а для IP-адреса — обратной записи PTR. Он помогает проверить, куда указывает домен, куда доставляется почта, настроены ли SPF и DMARC, какие DNS-серверы обслуживают зону и может ли нужный центр выпустить сертификат. Понимая, что такое TTL и почему записи могут отличаться от ожидаемых, вы сможете быстрее находить причины проблем с сайтом и почтой.