


Пароль кажется надёжным, пока не узнаешь, что он подбирается за три секунды. Длина, заглавные буквы и цифры создают ощущение сложности, но не всегда дают реальную стойкость: P@ssw0rd! выглядит сложно, а находится по словарю. Проверка сложности пароля — инструмент, который оценивает надёжность пароля: энтропию, время подбора и слабые места — распространённые пароли, последовательности, ряды клавиатуры, даты. Проверка идёт в браузере, пароль никуда не передаётся.
В этой статье разберём, что показывает инструмент, как читать оценку времени подбора, почему подбор по утёкшему хешу важнее подбора через сайт и какие слабые места он находит.
Что показывает инструмент
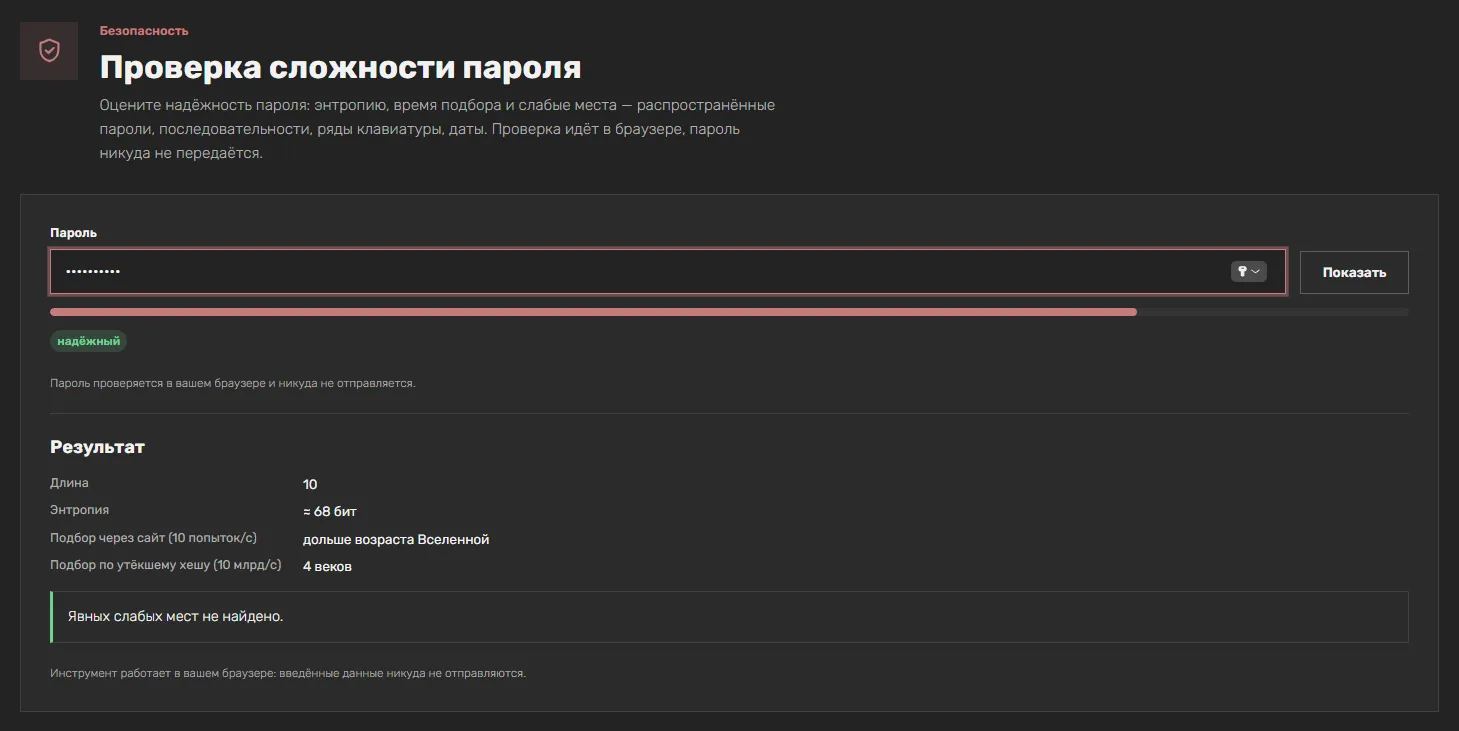
Проверка сложности пароля обновляет оценку при вводе. Результат включает:
| Поле | Что показывает |
|---|---|
| Общая оценка | От «очень слабый» до «надёжный» |
| Длина | Сколько символов в пароле |
| Энтропия | Оценка стойкости в битах |
| Подбор через сайт (10 попыток/с) | Сколько времени займёт подбор при медленной атаке |
| Подбор по утёкшему хешу (10 млрд/с) | Сколько времени займёт подбор при атаке на украденный хеш |
| Замечания | Найденные слабые места: ряды клавиатуры, последовательности, даты, словарные пароли |
Пароль проверяется в браузере и никуда не отправляется. Проверка написана на JavaScript и работает на странице — можно проверить и отключив интернет после загрузки.
Энтропия: что значит оценка в битах
Энтропия — число бит неопределённости. Проще: сколько вариантов пришлось бы перебрать. Каждый дополнительный бит удваивает время перебора.
Ориентиры:
| Энтропия | Стойкость |
|---|---|
| Меньше 30 бит | Очень слабо, подбирается мгновенно |
| 30–50 бит | Слабо, подходит только для неважных сервисов |
| 50–70 бит | Средне |
| 70–100 бит | Хорошо для обычных учётных записей |
| 100+ бит | Отлично, для критичных сервисов |
Важно: энтропия в инструменте — приблизительная оценка по составу и известным шаблонам. Реальные словари злоумышленников больше, поэтому пароль, который инструмент считает «средним», на практике может оказаться слабее.
Два времени подбора: почему это разные вещи
Инструмент показывает два сценария — и это важное различие.
Подбор через сайт (10 попыток/с). Злоумышленник пытается войти через форму входа. Сайт обычно ограничивает число попыток, поэтому скорость низкая — около 10 в секунду. При такой скорости даже слабый пароль может подбираться часами.
Подбор по утёкшему хешу (10 млрд/с). База сайта утекла, и злоумышленник перебирает пароли на видеокартах. Скорость — миллиарды попыток в секунду. При такой скорости пароль, который через сайт подбирался бы годами, находится мгновенно.
Именно вторая оценка важна для повторно используемых паролей. Если пароль утёк вместе с базой, ограничения на число попыток через сайт уже не спасают: хеш перебирают офлайн, без ограничений.
Вывод простой: ориентируйтесь на время подбора по хешу. Если там «мгновенно» — пароль слабый, даже если через сайт он выглядит стойким.
Какие слабые места находит инструмент
Инструмент ищет типовые признаки слабых паролей.
| Слабое место | Пример | Почему плохо |
|---|---|---|
| Распространённые пароли | qwerty, password, 123456 |
Есть в словарях, подбираются первыми |
| Последовательности | abcdef, 12345678 |
Легко угадываются |
| Ряды клавиатуры | qwer, asdf, zxcv |
Геометрический шаблон, есть в словарях |
| Даты | 01011990, 2024 |
Ограниченный набор, перебирается быстро |
| Повторы | aaaaaa, 111111 |
Минимум вариантов |
| Словарные слова с заменами | P@ssw0rd |
Замены букв на цифры учитываются в правилах подбора |
Если инструмент нашёл слабое место — это сигнал: даже если длина и набор символов выглядят прилично, шаблон делает пароль предсказуемым.
Почему проверка в браузере важна
Пароль — самая чувствительная строка, которую вы вводите. Если проверка идёт на сервере, пароль проходит через чужую инфраструктуру, даже если сервис обещает его не хранить.
Проверка сложности пароля работает в браузере: проверка написана на JavaScript и выполняется на странице. Пароль не отправляется на сервер. Можно проверить и отключив интернет после загрузки страницы — оценка продолжит работать.
Это значит:
- Пароль не покидает устройство.
- Нет риска, что он сохранится в логах сервера.
- Можно проверить даже офлайн.
Зачем проверять сложность
Понять, надёжен ли текущий пароль. Оценка времени подбора по хешу показывает реальную стойкость, а не внешнюю сложность.
Найти слабые места. Инструмент подсказывает, что именно делает пароль предсказуемым: ряд клавиатуры, дата, словарное слово.
Решить, менять ли пароль. Если подбор по хешу — «мгновенно», пароль стоит заменить.
Проверить пароль перед использованием. Убедиться, что он не попал в словари и не содержит шаблонов.
Понять, почему сайт требует сменить пароль. Некоторые сервисы проверяют пароли по базам утечек — оценка инструмента объясняет причину.
Как пользоваться: пошагово
- Введите пароль — оценка обновляется при вводе.
- Посмотрите замечания и исправьте слабые места.
- Ориентируйтесь на время подбора по хешу — это реальная стойкость.
- Для надёжного пароля воспользуйтесь генератором паролей.
Типичные ошибки
Ориентироваться на подбор через сайт. Ограничение попыток не спасает, если база утекла. Смотрите на подбор по хешу.
Считать «сложный на вид» пароль надёжным. P@ssw0rd! выглядит сложно, но подбирается по словарю с заменами.
Игнорировать замечания. Если инструмент нашёл ряд клавиатуры или дату — пароль предсказуем, даже если длина приличная.
Вводить реальный пароль в непроверенный сервис. Убедитесь, что проверка идёт в браузере, а не на сервере.
Считать оценку абсолютной. Это приблизительная оценка. Реальные словари больше, поэтому лучше использовать случайные пароли из генератора.
Проверять только длину. Длина важна, но шаблон может сделать длинный пароль слабым.
Вопросы и ответы
Безопасно ли вводить сюда свой пароль? Пароль не отправляется на сервер: проверка написана на JavaScript и работает на странице. Можно проверить и отключив интернет после загрузки страницы.
Насколько точна оценка? Это приблизительная оценка по составу и известным шаблонам. Реальные словари злоумышленников больше, поэтому лучше использовать случайные пароли из генератора.
Что такое подбор по утёкшему хешу? Если база сайта утечёт, пароли перебирают на видеокартах со скоростью миллиарды попыток в секунду. Именно эта оценка важна для повторно используемых паролей.
Почему подбор через сайт и по хешу отличаются в тысячи раз? Через сайт число попыток ограничено, а офлайн-перебор по хешу идёт на полной скорости видеокарт. Поэтому вторая оценка важнее.
Что делать, если пароль слабый? Создать новый случайный пароль в генераторе и сохранить его в менеджере паролей. Не придумывать новый вручную — человек плохо генерирует случайность.
Можно ли проверить пароль офлайн? Да, если проверка идёт в браузере. Отключите интернет после загрузки страницы — оценка продолжит работать.
Итог
Проверка сложности пароля — инструмент для оценки надёжности пароля: энтропия, время подбора через сайт и по утёкшему хешу, слабые места — распространённые пароли, последовательности, ряды клавиатуры, даты. Проверка идёт в браузере, пароль никуда не передаётся, и можно проверить даже офлайн. Ориентируйтесь на подбор по хешу, исправляйте найденные шаблоны и для надёжных паролей используйте генератор — так оценка будет работать на реальную защиту, а не на успокоение.