


Пароль вроде «qwerty123» помнится легко, но подбирается за секунды. Придумать по-настоящему случайный пароль человек не может: мозг выбирает знакомые сочетания. Генератор паролей решает эту задачу — создаёт случайные пароли длиной от 4 до 128 символов из строчных и заглавных букв, цифр и спецсимволов. Пароли генерируются в браузере криптографическим генератором и никуда не отправляются.
В этой статье разберём, как выбрать длину и наборы символов, что значит «без похожих», как читать оценку стойкости и почему энтропия важнее «сложности на вид».
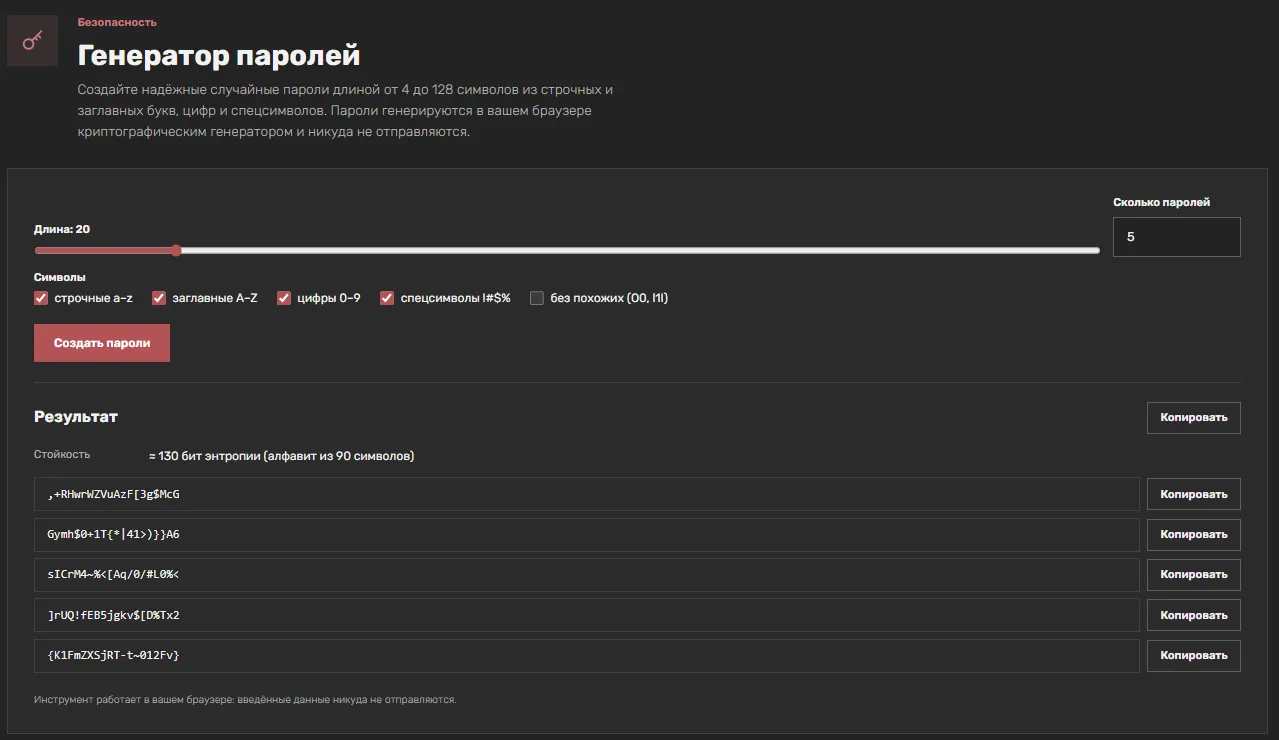
Что умеет генератор
Генератор паролей создаёт случайные пароли по заданным параметрам.
| Параметр | Что делает |
|---|---|
| Длина | От 4 до 128 символов. Ползунок, по умолчанию — 20 |
| Сколько паролей | Сколько вариантов создать за один раз |
| Строчные a–z | Включает строчные латинские буквы |
| Заглавные A–Z | Включает заглавные латинские буквы |
| Цифры 0–9 | Включает цифры |
| Спецсимволы !#$% | Включает специальные символы |
| Без похожих (O0, l1I) | Убирает символы, которые легко спутать |
Результат показывается списком: каждый пароль можно скопировать отдельной кнопкой. Над списком — оценка стойкости в битах энтропии и размер алфавита.
Всё выполняется в браузере: пароли создаются с помощью crypto.getRandomValues и не передаются на сервер.
Длина: сколько символов достаточно
Длина — самый важный параметр. Каждый дополнительный символ увеличивает число вариантов в разы, а каждый дополнительный бит энтропии удваивает время перебора.
Ориентиры:
| Назначение | Длина | Комментарий |
|---|---|---|
| Обычные учётные записи | 16+ символов | Энтропия около 100 бит при всех наборах |
| Мастер-пароли, критичные сервисы | 20+ символов | Запас стойкости на годы вперёд |
| Временные пароли, тесты | 12–16 символов | Если не хранятся долго |
| Минимум для чего угодно | Не меньше 12 | Короче — риск перебора |
Ползунок позволяет поставить и 4, и 128 символов, но 4 — это технический минимум, а не рекомендация. Для реальных учётных записей ориентируйтесь на 16+.
Наборы символов: что включать
Каждый набор расширяет алфавит, а значит, увеличивает энтропию при той же длине.
| Набор | Размер | Когда включать |
|---|---|---|
| Строчные a–z | 26 | Почти всегда |
| Заглавные A–Z | 26 | Почти всегда |
| Цифры 0–9 | 10 | Почти всегда |
| Спецсимволы !#$% | 28 | Если сервис допускает |
Чем больше алфавит, тем выше энтропия. Но есть нюанс: некоторые сервисы не принимают спецсимволы или ограничивают их набор. Если пароль не подходит, попробуйте без спецсимволов, но увеличьте длину — это компенсирует.
«Без похожих»: зачем убирать O0, l1I
Опция «Без похожих» убирает символы, которые легко спутать при чтении или ручном вводе: O и 0, l, I и 1.
Когда это полезно:
- Пароль нужно продиктовать или ввести вручную с другого устройства.
- Пароль записывается на бумагу или вводится в поле, где сложно различить символы.
- Шрифт интерфейса не позволяет однозначно отличить O от 0.
Когда можно не включать:
- Пароль копируется кнопкой и вставляется автоматически.
- Используется менеджер паролей.
Минус опции: алфавит уменьшается, и энтропия при той же длине немного падает. Но выигрыш в удобстве обычно важнее.
Энтропия: что значит «стойкость»
Энтропия — число бит неопределённости. Проще: сколько вариантов пришлось бы перебрать злоумышленнику. Каждый дополнительный бит удваивает время перебора.
Оценка в инструменте показывает энтропию и размер алфавита. Ориентиры:
| Энтропия | Стойкость |
|---|---|
| Меньше 50 бит | Слабо, подбирается быстро |
| 50–70 бит | Средне, подходит для второстепенных сервисов |
| 70–100 бит | Хорошо для обычных учётных записей |
| 100+ бит | Отлично, подходит для критичных сервисов |
Энтропия зависит от двух вещей: длины и размера алфавита. Увеличить энтропию можно любым из способов: добавить символы или расширить набор.
Важно: энтропия — оценка для случайного пароля. Если пароль придуман человеком, реальная стойкость ниже: люди выбирают предсказуемые сочетания, и атака по словарю находит их быстрее, чем следует из формальной оценки.
Почему генерация в браузере важнее, чем кажется
Если пароль создаётся на сервере, сервер его видит. Даже если сервис обещает не хранить пароли, технически они проходят через чужую инфраструктуру.
Генератор паролей использует crypto.getRandomValues — криптографический генератор случайных чисел, встроенный в браузер. Пароли создаются на вашем устройстве и никуда не отправляются. Это значит:
- Пароль не покидает устройство.
- Нет риска, что он сохранится в логах сервера.
- Нет задержки на отправку — результат появляется сразу.
Для паролей это принципиально: даже случайная утечка на стороне сервиса сводит на нет всю стойкость.
Зачем вообще генератор, если можно придумать
Человек плохо генерирует случайность. Исследования показывают, что придуманные пароли предсказуемы: люди выбирают знакомые слова, даты, шаблоны замены букв на цифры. Атака по словарю и правилам подбора находит такие пароли быстрее, чем следует из их формальной длины.
Генератор даёт то, что человеку недоступно: настоящую случайность. Даже если пароль выглядит «страшным», он надёжнее придуманного «сложного на вид».
Как пользоваться: пошагово
- Выберите длину ползунком. Для учётных записей — от 16 символов.
- Отметьте наборы символов. «Без похожих» убирает O, 0, l, I, 1.
- Укажите, сколько паролей создать за раз.
- Нажмите «Создать пароли» и скопируйте нужный кнопкой рядом с ним.
- Сохраните пароль в менеджере паролей — не держите его в заметках или переписке.
Типичные ошибки
Брать 4–8 символов, потому что «так короче». Это технический минимум, а не рекомендация. Для реальных учётных записей — 16+.
Отключать все наборы, кроме строчных, «чтобы проще вводить». Алфавит сжимается, энтропия падает. Лучше увеличить длину.
Считать «сложный на вид» пароль надёжным. P@ssw0rd! выглядит сложно, но подбирается по словарю. Случайность важнее внешнего вида.
Хранить пароли в заметках или переписке. Генератор даёт надёжный пароль, но хранение сводит защиту на нет. Используйте менеджер паролей.
Использовать один пароль на нескольких сервисах. Утечка на одном сайте открывает доступ к остальным. Генератор позволяет создать уникальный пароль для каждого сервиса.
Игнорировать ограничения сервиса. Некоторые сайты не принимают спецсимволы или ограничивают длину. Проверяйте, подходит ли пароль, — или увеличьте длину без спецсимволов.
Вопросы и ответы
Пароли видит сайт? Нет. Они создаются в браузере с помощью crypto.getRandomValues и не передаются на сервер.
Какая длина достаточна? Для обычных учётных записей — 16 символов и больше из всех наборов (энтропия около 100 бит). Для мастер-паролей используйте 20+ символов.
Что такое энтропия? Число бит неопределённости: сколько вариантов пришлось бы перебрать злоумышленнику. Каждый дополнительный бит удваивает время перебора.
Зачем опция «без похожих»? Она убирает символы, которые легко спутать: O и 0, l, I и 1. Полезно, если пароль нужно продиктовать или ввести вручную.
Можно ли создать несколько паролей сразу? Да, укажите количество — инструмент создаст несколько вариантов за один раз, каждый можно скопировать отдельно.
Почему энтропия падает при включении «без похожих»? Алфавит уменьшается, поэтому при той же длине вариантов меньше. Компенсируйте это增加 длины.
Итог
Генератор паролей — инструмент для создания случайных паролей длиной от 4 до 128 символов из строчных и заглавных букв, цифр и спецсимволов. Пароли генерируются в браузере криптографическим генератором и никуда не отправляются, а оценка стойкости показывает энтропию и размер алфавита. Выбирайте 16+ символов для обычных учётных записей, 20+ для критичных сервисов, включайте все наборы и не храните пароли в заметках — и случайность генератора будет работать на вас.