


Браузер показывает предупреждение о небезопасном соединении. Или сайт открывается, но почтовый клиент отказывается подключаться. Или приближается дата продления, и нужно понять, сколько дней осталось. Проверка SSL-сертификата — инструмент, который показывает, доверен ли сертификат, подходит ли он имени, сколько дней до окончания, кто его выдал, какие имена в нём указаны, версию протокола и шифр, а также цепочку сертификатов.
В этой статье разберём, что означает каждое поле, почему сертификат может быть «не доверенным», что значит «имя не подходит» и когда обновлять сертификат.
Что проверяет инструмент
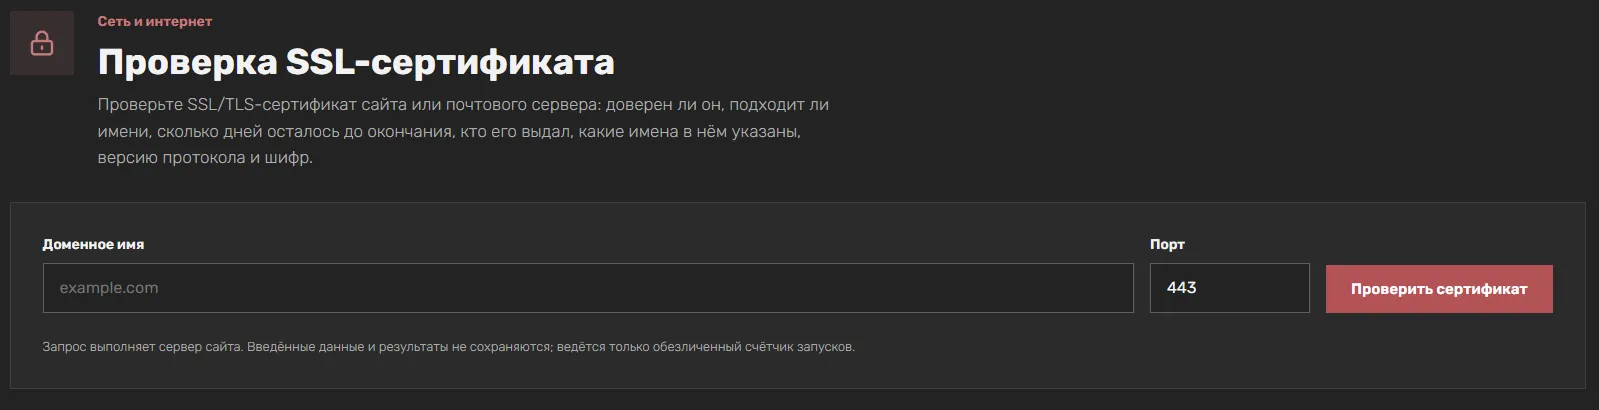
Проверка SSL-сертификата принимает доменное имя и порт. По умолчанию порт 443 — для сайтов. Для почты используются 465 (SMTPS), 993 (IMAPS) и 995 (POP3S).
Результат включает:
- Итоговый вердикт — короткая фраза вроде «сертификат в порядке» или указание на проблему.
- Доверенный — да или нет. Проверяется, доверяет ли сертификату цепочка корневых центров.
- Подходит имени — да или нет. Проверяется, есть ли проверяемый домен среди имён сертификата.
- Осталось дней — сколько дней до окончания срока действия.
- Действует — точные даты начала и окончания.
- Владелец — основное имя, на которое выдан сертификат.
- Имена (SAN) — список всех имён, которые покрывает сертификат.
- Издатель — удостоверяющий центр, выдавший сертификат.
- Подпись — алгоритм подписи (например, ecdsa-with-SHA256).
- Протокол и шифр — версия TLS и набор шифров, согласованные с сервером.
- Серийный номер и отпечаток SHA-256 — уникальные идентификаторы сертификата.
- Цепочка сертификатов — все сертификаты от конечного до корневого, с владельцем, издателем и датой окончания.
Доверенный или нет: что это значит
Доверенный сертификат — тот, который проходит проверку по цепочке до корневого центра, установленного в браузере или операционной системе. Если цепочка сходится, сертификат действителен и не отозван — соединение считается безопасным.
Не доверенный — цепочка не сходится. Причины:
- Самоподписанный сертификат. Выдан самим сервером, а не центром сертификации. Браузеры не доверяют таким по умолчанию.
- Неизвестный центр. Сертификат выдан центром, которого нет в хранилище доверенных корней.
- Просрочен. Срок действия истёк.
- Не отданы промежуточные сертификаты. Сервер прислал только конечный сертификат, без промежуточных. Браузер не может построить цепочку до корня.
- Отозван. Сертификат отозван центром, но сервер продолжает его использовать.
Если инструмент показывает «не доверенный», первым делом смотрите цепочку: часто проблема именно в отсутствии промежуточных сертификатов.
«Имя не подходит»: почему так бывает
Сертификат выдан на конкретные имена. Если проверяемый домен не входит в список SAN, браузер покажет предупреждение.
Типичные ситуации:
- Сертификат на другой домен. Например, сертификат выдан на
example.com, а проверяетсяexample.org. - Не покрыт поддомен. Сертификат на
example.comне покрываетwww.example.com, еслиwwwне указан в SAN отдельно. - Wildcard не покрывает всё. Сертификат на
*.example.comпокрываетwww.example.comиmail.example.com, но не покрываетexample.comбез поддомена и не покрываетa.b.example.com. - Опечатка в домене. Проверяется
exmaple.comвместоexample.com.
Инструмент показывает полный список SAN — можно сразу увидеть, какие имена покрыты, а какие нет.
Срок действия: когда обновлять
Осталось дней — практичный показатель. Ориентиры:
- Больше 30 дней — всё в порядке.
- 14–30 дней — стоит проверить, настроено ли автоматическое продление.
- Меньше 14 дней — повод разбираться сейчас: если автоматика не сработает, сайт станет недоступен.
- 0 дней — сертификат просрочен, браузеры показывают предупреждение.
Сертификаты Let"s Encrypt действуют 90 дней и обычно обновляются автоматически за 30 дней до окончания. Если осталось меньше двух недель, проверьте автоматическое продление — возможно, оно сломалось.
Цепочка сертификатов: зачем её видеть
Цепочка — это путь от конечного сертификата к корневому. Каждый сертификат подписан следующим в цепочке, а корневой — доверенный центр, установленный в системе.
Типичная цепочка из трёх звеньев:
- Конечный сертификат — выдан на домен.
- Промежуточный — выдан центром, подписан корневым.
- Корневой — доверенный центр, установленный в браузере.
Что проверять в цепочке:
- Все звенья на месте. Если промежуточного нет, браузер не построит цепочку и покажет ошибку.
- Даты окончания. У каждого звена свой срок. Просроченный промежуточный сертификат ломает всю цепочку, даже если конечный ещё действует.
- Издатель совпадает с владельцем следующего звена. Если нет — цепочка разорвана.
Протокол и шифр
Версия протокола — TLS 1.2 или TLS 1.3. TLS 1.3 предпочтительнее: быстрее и безопаснее. TLS 1.0 и 1.1 устарели и не должны использоваться.
Шифр — набор алгоритмов шифрования и аутентификации. Например, TLS_AES_256_GCM_SHA384. Современные наборы используют AES-GCM или ChaCha20-Poly1305. Устаревшие (RC4, 3DES) считаются небезопасными.
Если инструмент показывает TLS 1.2 или 1.3 с современным шифром — это норма. Если TLS 1.0/1.1 или устаревший шифр — стоит обновить конфигурацию сервера.
Зачем проверять SSL-сертификат
Диагностика предупреждений браузера. Понять, почему браузер ругается: доверие, имя или срок.
Контроль продления. Убедиться, что автоматическое обновление работает и сертификат не просрочится.
Проверка после переезда. После смены хостинга или домена убедиться, что сертификат покрывает новые имена.
Аудит безопасности. Проверить версию TLS и шифр — не осталось ли устаревших.
Проверка почтового сервера. Для почты сертификат проверяется на портах 465, 993, 995 — та же логика, что для сайтов.
Понимание цепочки. Увидеть, все ли промежуточные сертификаты отдаёт сервер.
Ограничения инструмента
Один адрес за раз. Проверяется один домен и порт за запрос.
Проверка идёт от сервера сайта. Результат показывает, как сертификат виден из конкретной точки интернета.
Не заменяет полноценный аудит. Инструмент показывает основные параметры, но для глубокого аудита TLS (поддерживаемые версии, наборы шифров, уязвимости) нужны специализированные сканеры.
Как пользоваться: пошагово
- Введите доменное имя — например,
example.com. - Укажите порт: 443 для сайтов, 465/993/995 для почты.
- Нажмите «Проверить сертификат» и изучите результат: доверие, имя, срок, издатель, SAN, протокол и цепочку.
Типичные ошибки
Путать «не доверенный» и «имя не подходит». Это разные проверки: первая — про цепочку доверия, вторая — про соответствие домену. Диагностика разная.
Игнорировать цепочку. Часто проблема не в конечном сертификате, а в отсутствии промежуточных. Смотрите все звенья.
Забывать про поддомены. Сертификат на example.com не покрывает www.example.com, если www не указан в SAN.
Считать wildcard универсальным. *.example.com не покрывает example.com без поддомена и не покрывает несколько уровней вложенности.
Откладывать продление до последнего дня. Если автоматика сломалась, сайт станет недоступен. Проверяйте заранее.
Игнорировать версию TLS. TLS 1.0 и 1.1 устарели. Если сервер их поддерживает — стоит обновить конфигурацию.
Вопросы и ответы
Почему сертификат «не доверенный»? Сертификат самоподписанный, выдан неизвестным центром, просрочен или сервер не отдаёт промежуточные сертификаты цепочки.
Что значит «имя не подходит»? Среди имён сертификата нет проверяемого домена. Браузер покажет предупреждение — нужен сертификат, включающий это имя.
Когда обновлять сертификат? Сертификаты Let"s Encrypt действуют 90 дней и обычно обновляются автоматически за 30 дней до окончания. Если осталось меньше двух недель, проверьте автоматическое продление.
Чем SAN отличается от владельца? Владелец — основное имя, на которое выдан сертификат. SAN — полный список имён, которые сертификат покрывает. Браузер проверяет именно SAN.
Почему у сертификата несколько дат окончания? У каждого звена цепочки свой срок. Конечный сертификат может быть действителен, а промежуточный — просрочен. Смотрите все звенья.
Можно ли проверить почтовый сервер? Да, укажите порт 465, 993 или 995 — инструмент проверит сертификат так же, как для сайта.
Итог
Проверка SSL-сертификата — инструмент для проверки сертификата сайта или почтового сервера: доверие, соответствие имени, срок действия, издатель, SAN-имена, версия TLS и шифр, цепочка сертификатов. Он помогает понять, почему браузер показывает предупреждение, вовремя заметить приближающееся продление и убедиться, что сервер отдаёт все промежуточные сертификаты. Понимая разницу между «не доверенный» и «имя не подходит» и зная, как читать цепочку, вы сможете быстрее находить причину проблем с HTTPS.